Les angles morts en cybersécurité : l'employé
Si les principales causes de sinistres informatiques sont bien connues, il en est d'autres qui sont souvent négligées et qui causent pourtant des dégâts insurmontables pour les entreprises qui en sont victimes. On se penche ici sur les angles morts concernant les employés.
Le «départ de feu» d’un incident de sécurité informatique peut provenir d’une multitude de sources. Certaines sont bien connues (un mail de phishing reçu par un employé), d'autres le sont un peu moins (trouver un mot de passe sur un post-it en fouillant les poubelles).
Avant même de se lancer dans une analyse des risques en bonne et due forme, il peut être utile de connaître au minimum les principales menaces afin d'appréhender macroscopiquement comment on y est exposé et comment on s'en sortirait face à elle.
«On ne sécurise que ce que l'on connaît». Le défaut le plus flagrant de la plupart des stratégies de cybersécurité concerne la connaissance incomplète de sa surface d'attaque (il suffit d'un seul angle mort pour subir un sinistre informatique). Réfléchir déjà 5 min à chaque cas de figure permet très souvent de lever le voile sur des risques non anticipés.
Nous avons conçu un visuel éducatif dans ce but là : il est pratiquement exhaustif.
Il n'est pas rigoureux, dans le sens où il mélange des sources de menace, des vecteurs de compromission et même des vulnérabilités. Mais il est utile, car il se positionne comme un révélateur d'angle mort : «quel scénario avez-vous négligé ?»
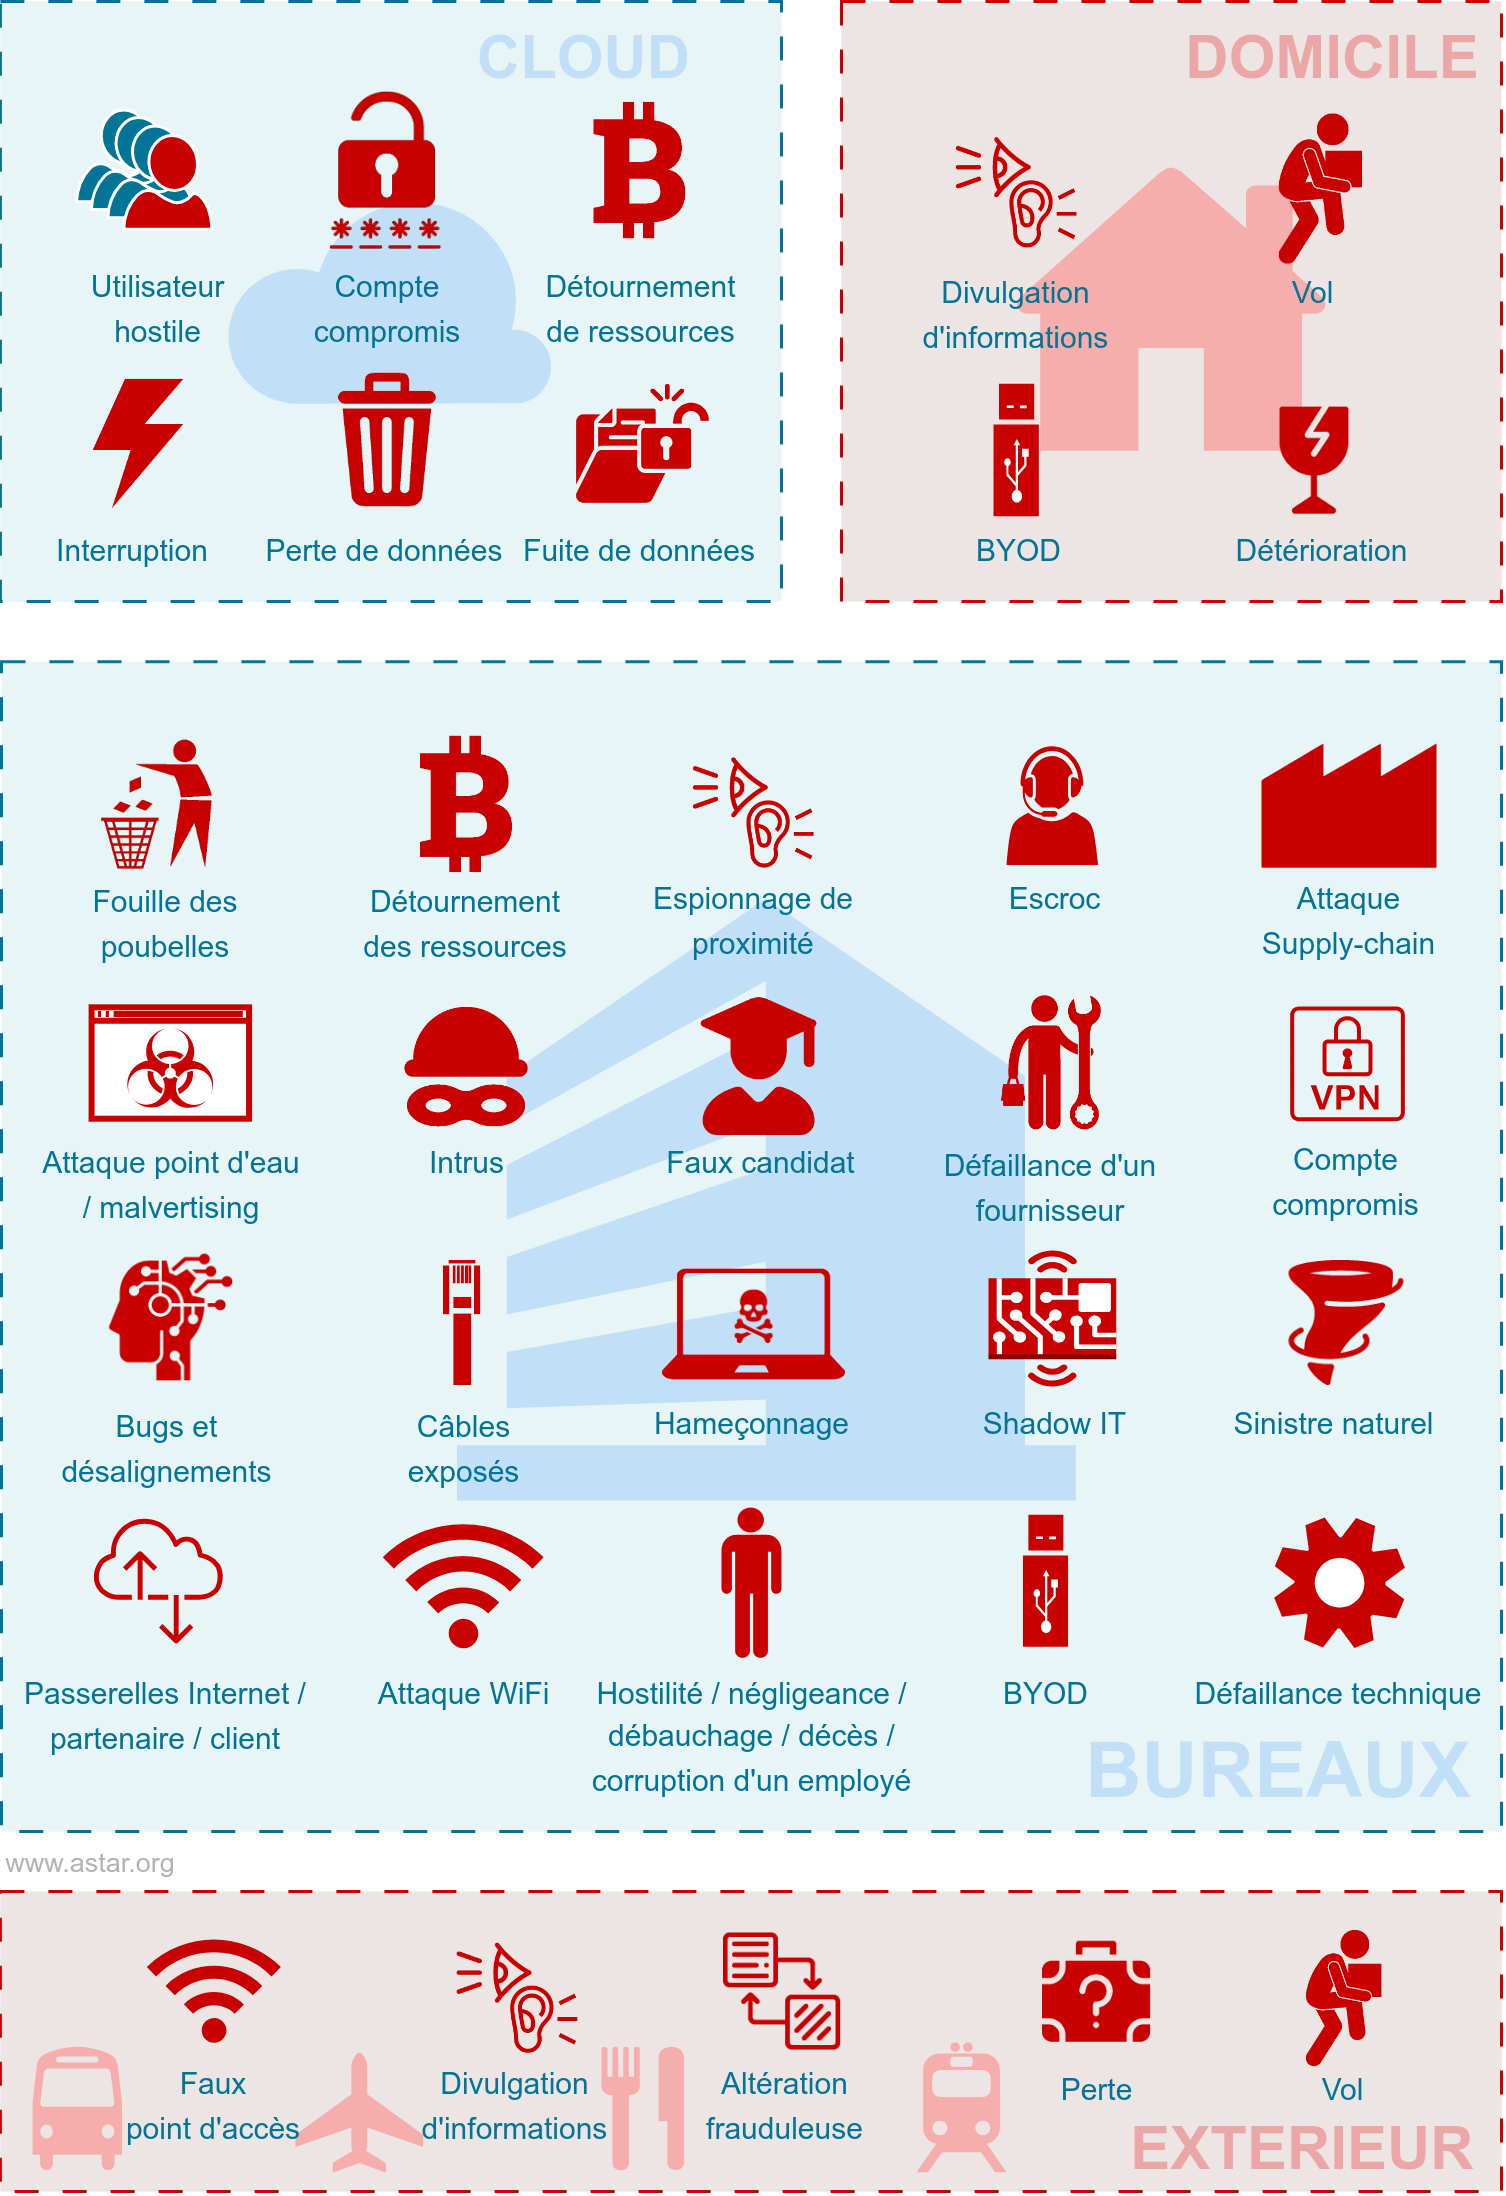
Nous allons présenter ces scénarios, dans une série d'article, en les regroupant par grandes familles.
Et la cause de tous les maux, d'après certains, c'est :
L'employé
L'employé peut être négligeant, hostile, corrompu, malade, mort (quel salaud), ...
Autant de situations qui font qu'on se demande encore "mais pourquoi diable embauche-t-on encore des gens ?".
Comme nous l'avons dit dans l'article précédent, tout mettre sur le dos de l'employé, avec la fameuse phrase : "la plus grosse vulnérabilité est entre la chaise et le clavier", est souvent une facilité pour éviter de voir les défaillances techniques par ailleurs.
Mais on néglige quand même souvent toutes les façons par lesquelles un employé peut impacter son entreprise.
Le passage sous un bus
On commence directement avec LE point qui fâche : dans énormément d'entreprises, il existe un employé irremplaçable.
"irremplaçable" dans le sens où si demain il passe sous un bus, il y a des mots de passe qu'il était seul à connaître, des accès qu'il était seul à avoir, des procédures qu'il était seul à savoir exécuter, des contacts qu'il était seul à posséder, etc.
On ne lui souhaite évidemment pas un événement aussi dramatique. Mais même un accident qui le cloue à l'hôpital, un coma, une maladie longue durée, etc. Ça peut tomber du jour au lendemain.
Or trop d'entreprises font comme si toute absence d'un employé n'adviendrait qu'après 3 mois de préavis.
Le débauchage
Bon celui là, pas mal d'entreprises l'ont en tête.
C'est un cas de figure plus ou moins grave selon que les compétences de cet employé sont uniques ou pas dans la société. C'est évidemment bien plus pénalisant dans les petites entreprises où il n'y a que très peu de recouvrement entre les compétences de chacun.
Le débauchage est une double perte d'avantage compétitif : vous perdez des compétences utiles (voire nécessaires) et votre concurrent les acquière.
Mais le point cybersécurité est surtout concernant la divulgation de savoirs et de savoir-faire : le commercial qui part avec la base clients, l'ingé qui part avec la connaissance de votre processus innovant, le pâtissier qui part avec la recette secrète de votre fondant au chocolat, etc...
Or les NDA, brevets et autres outils juridiques ne permettront pas tant que ça de vous protéger.
Il est souvent bien difficile de prouver qu'il y a eu transfert d'informations confidentielles car elles sont utilisées en interne par le nouvel employeur de votre poulain.
L'outil informatique vous sera d'une aide limitée aussi. Si l'employé doit avoir accès à certaines données pour son travail, quand bien même on lui coupe cet accès, on ne peut jamais être sûr qu'il n'a pas fait de copies avant.
C'est souvent la partie RH qui va faire la différence : perspective de carrière, rémunération, reconnaissance, etc.
Et dans cette optique, un mauvais manager peut vous faire beaucoup de mal : s'il est tellement insupportable (comme tous les managers) qu'il fait partir la mauvaise personne, c'est un cadeau pour vos concurrents.
Le BYOD
Le BYOD (Bring Your Own Device) désigne le cas où un employé utilise du matériel perso dans le cadre de son travail : ordinateur, smartphone, clé USB, câble d'alimentation, ...
Évidemment, comme ce matériel n'est pas contrôlé par l'entreprise, il est en moyenne bien moins sécurisé.
Premièrement, il peut être infecté : un ordinateur avec beaucoup de trucs téléchargés depuis des sites louches, plein de virus.
Deuxièmement, il peut être malveillant à la base : un cable d'alimentation pour smartphone, vendu 2€ sur wish, contenant un mouchard.
Mais encore plus simplement, il peut plus facilement être perdu, vendu ou volé. Or il est très rarement chiffré. Donc celui qui l'acquiert peut facilement retrouver des données de votre entreprise, les réutiliser ou les revendre.
Pratiquement 100% des entreprises sont concernées, au moins via le smartphone perso utilisé pour synchroniser les mails pro.
D'une part cela expose des données sensibles, mais aussi des mots de passe permettant de pénétrer dans votre réseau (clé WiFi du bureau, mot de passe VPN, cookie de session Office365, ...).
Shadow IT
Le Shadow IT désigne toute l'informatique que vous ignorez que vous avez.
Le cas le plus emblématique est "la box orange que le patron a fait installer dans son bureau pour contourner les filtres Web du pare-feu". Mais ça va bien plus loin.
Ça peut être du hardware :
- Thierry qui a installé un raspberry pi dans l'open space pour faire tourner un émulateur de Marios Bros à la pause dej
- Le presta qui installe son appliance, qui est une boite noire pour vous (et dedans c'est Windows XP), dans votre baie de serveurs
- Les frigos du supermarché qui ont une interface d'administration qu'on avait pas vue
- ...
Ça peut être du software :
- Thierry (c'est toujours les Thierry de toute façon) qui a installé une version craquée de Photoshop (avec un petit virus caché dedans) pour faire un montage drôle qui fera rire les collègues
- Le presta qui prend la main à distance via Teamviewer sans que vous le sachiez (avec un mot de passe moisi)
- Les petits malins qui utilisent des logiciels "portables" pour contourner le fait qu'ils n'ont pas les droits d'installer ce qu'ils veulent
- ...
Ça peut être du cloud :
- Thierry qui stocke des fichiers sur Dropbox pour pouvoir continuer à travailler depuis chez lui tranquille (bon ça suffit Thierry, vous passerez dans mon bureau)
- Le service marketing qui s'est monté un Wordpress vite fait pour un événement
- Martine qui traduit tous les documents sensibles de l'entreprise en les envoyant à ChatGPT
- ...
Donc voilà le shadow IT ça ne vient pas que des employés, mais beaucoup quand même.
L'employé hostile
Il y a ici tout un gradient d'hostilité.
Premier grade : l'employé qui contourne les mesures de sécurité car elles l'emmerdent
Mettre un cailloux pour éviter que la porte sécurisée se referme, héberger des données de l'entreprise sur Dropbox car c'est plus simple pour continuer à travailler le soir depuis chez soi, noter ses mots de passe sur un post-il car il y en a trop à retenir et ils changent tout le temps.
Un des concepts fondamentaux du security by design c'est "user acceptance". Si vos mesures de sécurité sont trop contraignantes pour l'usage quotidien des employés, ils chercheront à les contourner. Ce faisant, ils affaibliront la sécurité. Et au lieu d'être des alliés, ils seront des menaces (on en parle ici).
Ça ne veut pas dire qu'il faut céder à tous les caprices des employés. Quelques soient les mesures de sécurité, il y aura toujours quelqu'un pour critiquer, donc on ne peut pas aligner le niveau de sécurité sur l'absence de complaintes, car dans ce cas on ne prendrait aucune mesure. Mais force est de constater que, dans beaucoup de grandes entreprises, c'est plutôt le péché inverse : on impose aveuglément, les gens contournent, on feint d'ignorer. Le cas emblématique est celui du mot de passe à changer tous les 6 mois. Beaucoup d'employés finissent par avoir le mot de passe Avril2026!, Printemps2025$ ou encore Monmotdepasse17 (du pain béni pour les pirates). Et c'est au final moins sécurisé que si on ne leur avait pas imposé cette règle.
Bref, mettre en place des mesures, sans sensibiliser régulièrement les employés (et tenir compte de leurs critiques), c'est se créer des adversaires en interne.
Deuxième grade : l'employé fâché
La direction ou un manager a fait une crasse à un employé, ce dernier veut se venger (un événement pas si rare). Il passe à l'acte (un peu plus rare).
Sauf que des fois ça tombe sur l'employé qui touche sa bille en informatique (un peu plus rare encore mais ça arrive). Et là ça peut être le début de sacrés problèmes.
Le plus souvent quand ça se produit, on retrouve assez facilement le coupable. C'est simple de créer du désordre en informatique, mais ce n'est pas à la portée de n'importe qui de savoir effacer toutes ses traces. Des fois même, l'auteur revendique son acte.
Mais bon le mal est fait, savoir qui l'a fait ne vas pas vous permettre de récupérer les données effacées (avec les sauvegardes supprimées), la perte de production, la perte de réputation, etc.
Troisième grade : l'employé corrompu
Il est de plus en plus documenté que de grandes attaques informatiques contre des géants (Samsung, Microsoft, ...) commencent par le fait de soudoyer un employé.
L'équation est simple : ces entreprises ont des milliers d'employés dans des dizaines de pays. Parmi ces employés, il y en a forcément qui n'en ont rien à faire de la loyauté. Parmi eux, il y en a forcément qui sont mal payés ou qui ont des problèmes d'argent.
C'est là que c'est intéressant d'acheter des grandes bases de données volées : vous y repérez les personnes qui sont à découvert et si elles travaillent dans une entreprise intéressante, vous leur proposez 10 000$ pour connecter une clé USB à leur PC.
Pour l'employé la prise de risque n'est même pas si grosse : si l'antivirus sonne et que le SOC vient gueuler, il pourra toujours jouer la carte du "oups j'y connais pas grand chose en ordinateur vous savez".
Quatrième grade : l'employé qui n'est pas votre employé
Là aussi, on parle de cibles de grande envergure (Airbus, EDF, ...).
Vous êtes une entreprise et vous allez tout simplement faire embaucher un de vos employés chez un concurrent pour qu'il y siphonne tout ce qu'il peut (pour lui c'est double salaire donc ça vaut le coup).
Mais il y a encore pire : les «personnas».
De gens spécialisés dans le fait de réussir des entretiens d'embauche. Ils se font recruter chez vous (en remote), et quand ils reçoivent le PC pro que vous avez envoyé, ils le filent aux pirates qui les ont engagés. Ces pirates font le boulot que le candidat est censé accomplir et en parallèle ils piratent et siphonnent tout ce qu'ils peuvent dans l'entreprise. Le personna lui est passé à une autre candidature.


