Les angles morts en cybersécurité : Internet
Si les principales causes de sinistres informatiques sont bien connues, il en est d'autres qui sont souvent négligées et qui causent pourtant des dégâts insurmontables pour les entreprises qui en sont victimes. On se penche ici sur les angles morts des attaques provenant d'Internet.
Le «départ de feu» d’un incident de sécurité informatique peut provenir d’une multitude de sources. Certaines sont bien connues (un mail de phishing reçu par un employé), d'autres le sont un peu moins (trouver un mot de passe sur un post-it en fouillant les poubelles).
Avant même de se lancer dans une analyse des risques en bonne et due forme, il peut être utile de connaître au minimum les principales menaces afin d'appréhender macroscopiquement comment on y est exposé et comment on s'en sortirait face à elle.
«On ne sécurise que ce que l'on connaît». Le défaut le plus flagrant de la plupart des stratégies de cybersécurité concerne la connaissance incomplète de sa surface d'attaque (il suffit d'un seul angle mort pour subir un sinistre informatique). Réfléchir déjà 5 min à chaque cas de figure permet très souvent de lever le voile sur des risques non anticipés.
Nous avons conçu un visuel éducatif dans ce but là : il est pratiquement exhaustif.
Il n'est pas rigoureux, dans le sens où il mélange des sources de menace, des vecteurs de compromission et même des vulnérabilités. Mais il est utile, car il se positionne comme un révélateur d'angle mort : «quel scénario avez-vous négligé ?»
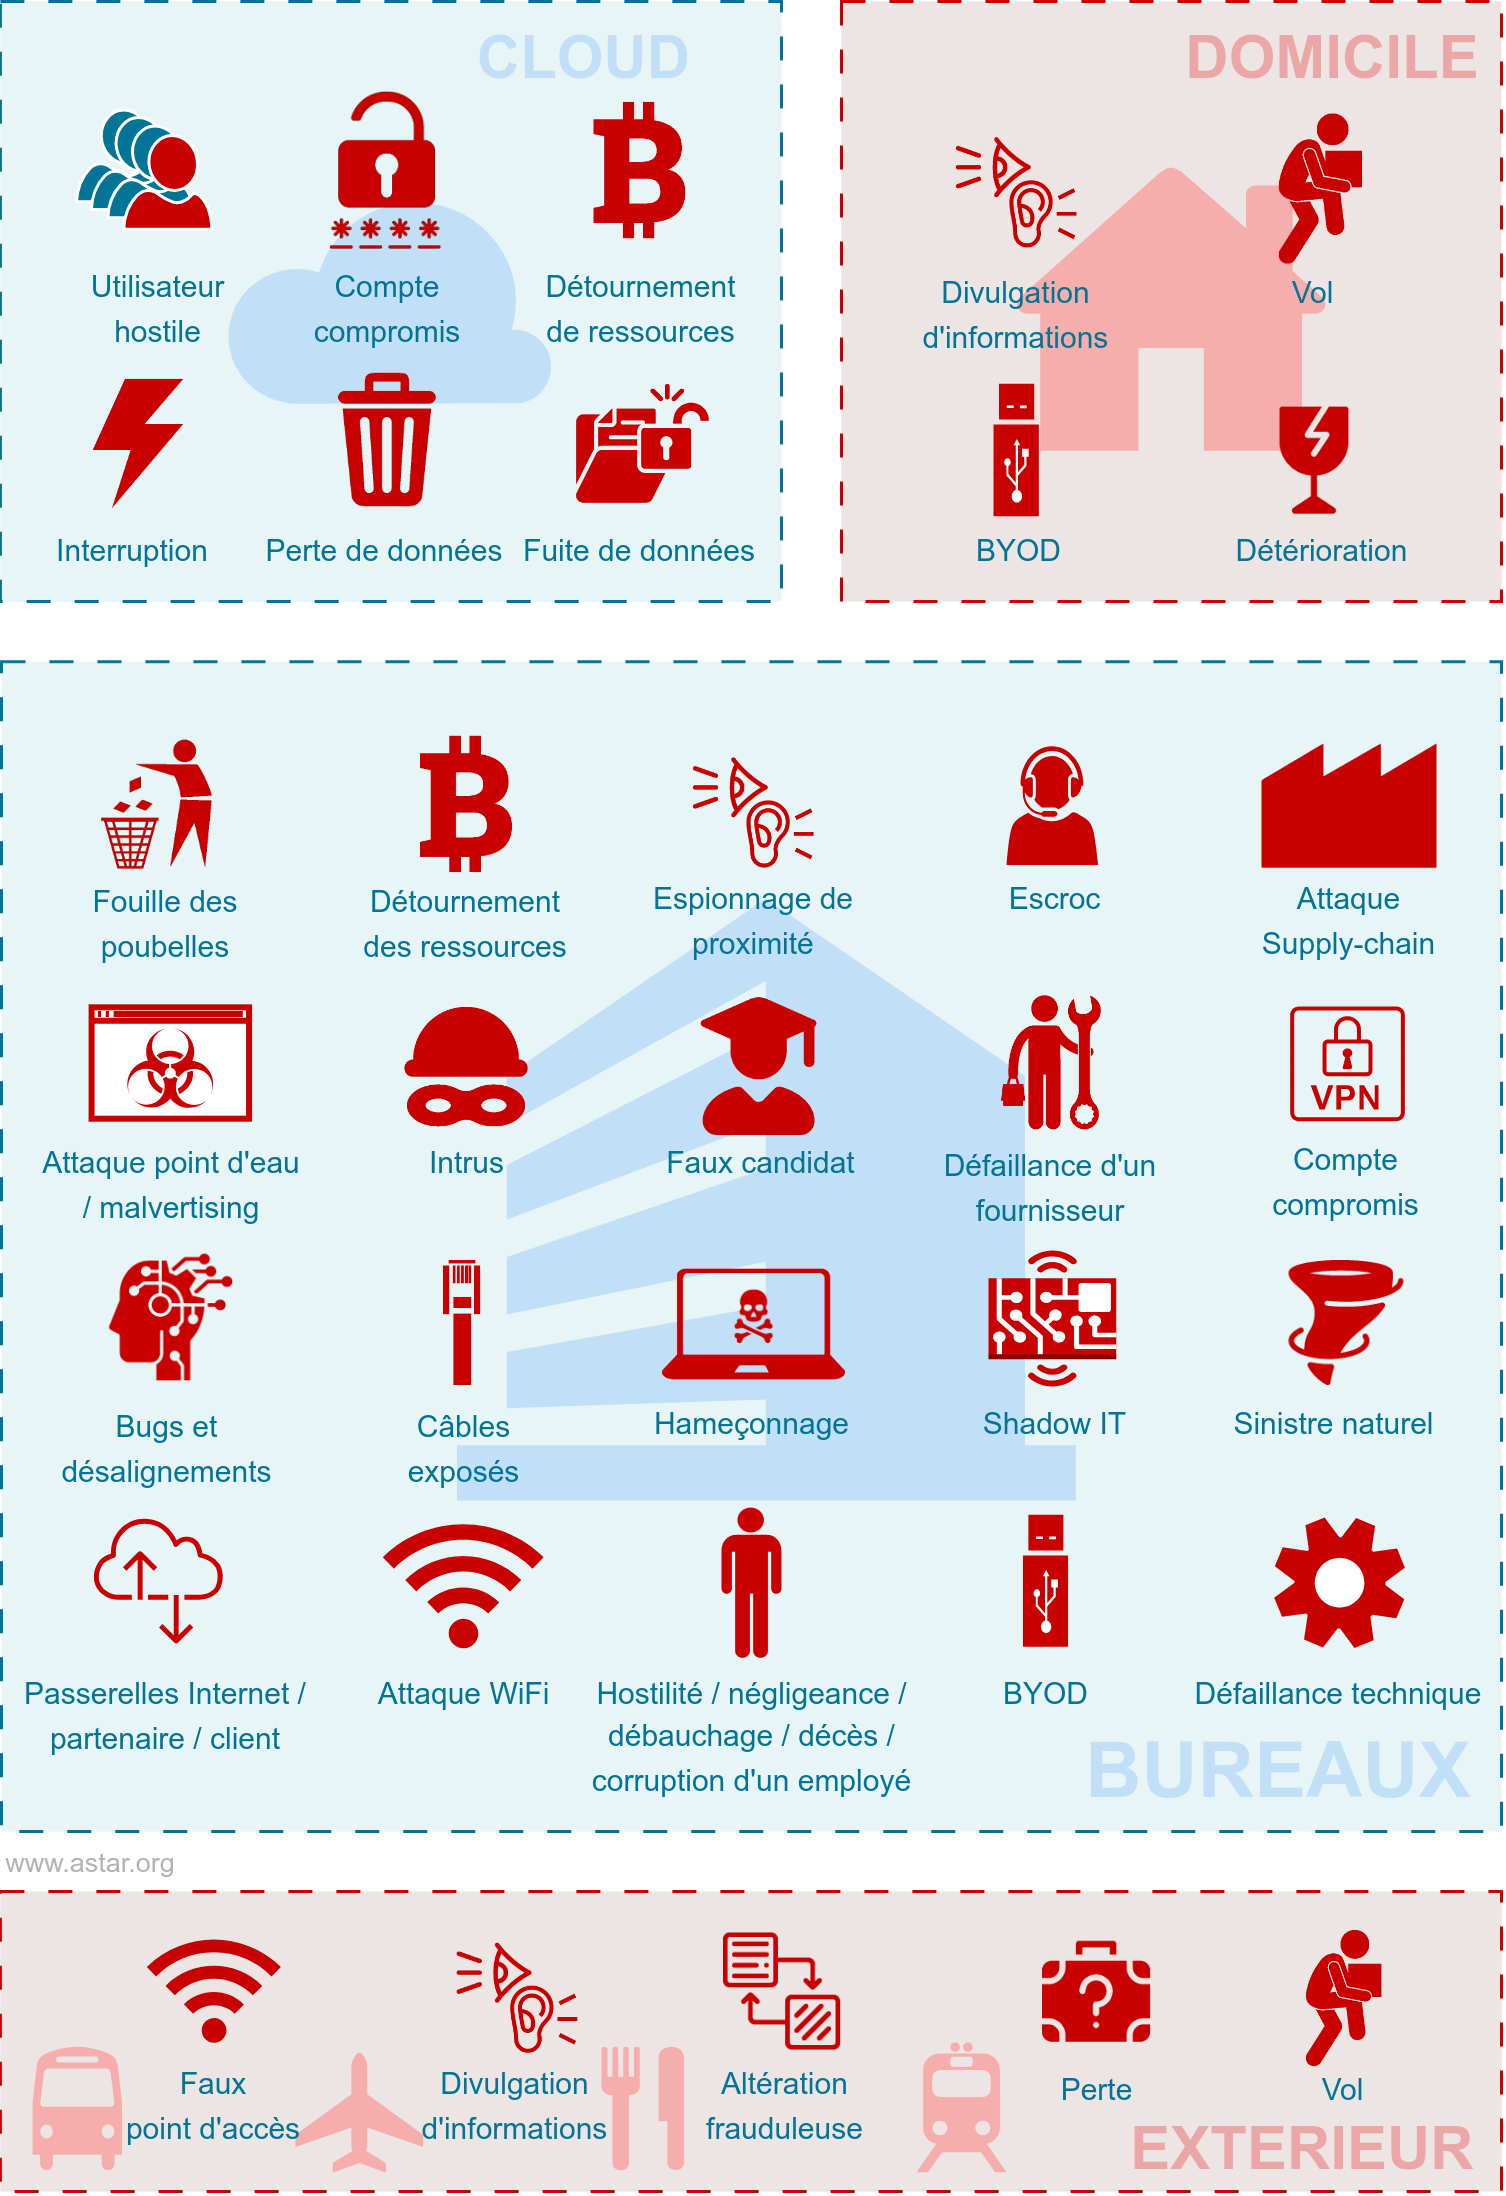
Nous allons présenter ces scénarios, dans une série d'article, en les regroupant par grandes familles.
Et sans grande surprise, la première des sources de menace c'est :
Internet
Les acteurs hostiles peuvent avoir plusieurs motivations : le profit (groupe cybercriminel), la déstabilisation (nation étrangère, groupe terroriste, hacktiviste), l’obtention d’une position stratégique (agence de renseignement), le vol de technologie (concurrent, agence de renseignement), la curiosité (hacker, utilisateur technophile), ...
Mais je parie que vous ne les avez pas toutes anticipées. Par exemple, une motivation peut être d'accomplir un "haut fait" pour intégrer un groupe de hackers prestigieux (qui n'accepte que ceux qui démontrent un piratage réussi). Dans ce cas là, celui qui vous attaque s'en fiche de votre activité, il cherche seulement quelqu'un de vulnérable.
Les façons de générer du profit sont également variables. Il y a les classiques : rançon pour déchiffrer vos données, rançon à la non divulgation, rançon de vos clients à la non divulgation (triple extorsion), revente de vos données, substitution d’IBAN, ...
Ici aussi, vous n'avez peut être pas pensé à tout, notamment le détournement de vos ressources. Le pirate peut "squatter" vos serveurs pour miner des crypto-monnaies par exemple (votre facture d'électricité va augmenter mais vous pourriez ignorer pendant des années que vous êtes piraté). Il peut aussi se servir de vos serveurs pour héberger de la pédopornographie. En effet, c'est un contenu qui se monnaye sur Internet et si les autorités le repère, c'est chez vous qu'elles viendront sonner plutôt que chez le pirate.
Mais le squat de vos ressources ne vient pas toujours de pirates. Vos employés pourraient tout aussi bien être tentés de faire tourner un mineur de crypto-monnaies sur votre infrastructure. De manière générale, le détournement d'usage pro à des fins personnelles est courant. Il va de choses bénignes (imprimer un document perso avec l'imprimante du boulot), à des choses plus ou moins graves : héberger toute sa bibliothèque de films piratés sur le serveur de fichiers, mettre en place un serveur P2P, etc.
Il faut également comprendre que, ces dernières années, le cybercrime s'est muté en un marché très organisé. Certains trouvent de failles et les revendent. Certains les achètent, les utilisent, puis vendent un accès initial dans une entreprise vulnérable. Certains achètent cet accès, siphonnent les données et les revendent "au poids". Certains achètent ces données en masse puis cherchent des acheteurs potentiels. Donc la réflexion de savoir si vous êtes "intéressants" pour les pirates a de moins en moins de sens. Tout se revend, donc tout est intéressant, alors les pirates rentrent partout où ils le peuvent.
Les 4 vecteurs par lesquels ces menaces pénètrent le plus souvent dans votre réseau sont :
Le hameçonnage (phishing)
On ne le présente plus : la fameuse pièce jointe qu'il ne fallait pas ouvrir (maquillée en facture, en liste de Noël du CE, etc.). Une fois ouverte, le pirate prend le contrôle du poste, qui va servir à attaquer tout le reste du réseau. C'est souvent cette méthode qui fait dire que "le plus gros risque se situe entre la chaise et le clavier" et qui fait qu'on investit dans des campagnes de phishing pour éduquer les utilisateurs.
Même si c'est un sujet déjà bien connu, quelques mots dessus.
Premièrement, quand un poste est compromis par une pièce jointe malveillante ce n'est pas QUE la faute du facteur humain. L'antispam aurait pu détecter la pièce jointe malveillante préventivement (afin que le courriel n'arrive jamais dans la boite de réception de l'employé). L'antivirus aurait pu la détecter au moment où elle est ouverte par l'employé. Un système bien à jour et avec des restrictions de privilèges aurait pu permettre que la pièce jointe ne puisse pas pendre le contrôle du PC. Un réseau étanche (par exemple avec du private VLan) aurait pu éviter que le pirate ne se répande partout. Donc cessez de tout mettre sur le dos de ce pauvre Thierry de la compta qui a cru qu'il ne restait plus que 10 iphones à 1€, ce n'est pas le seul responsable.
Deuxièmement, les campagnes de phishing c'est bien, ça va réduire la fréquence à laquelle vous avez à faire face à un départ de feu, mais ça ne va pas régler le problème. Même avec beaucoup de sensibilisation, on a toujours un pourcentage incompressible de gens qui se font avoir (j'ai jamais vu moins de 5%). Or pour le pirate il suffit d'un seul. Donc ne misez pas tout là dessus.
Troisièmement, il y a de plus en plus de phishing sans pièce jointe. Le pirate peut par exemple vous pousser à vous connecter au VPN de l'entreprise (en vous envoyant vers une fausse page qui copie l'originale), il peut simuler une interface de changement de mot de passe (où vous devez donc renseigner l'actuel), il peut essayer d'obtenir du help desk qu'il réinitialise le mot de passe d'un compte, etc. L'inventivité des attaquants n'a pas de bornes (surtout avec l'IA), vous ne pourrez donc pas tout prévoir dans vos scénarios de sensibilisation.
Les passerelles
Les passerelles désignent tout ce qui fait la jonction entre votre réseau et un autre. On parle aussi «d'équipements périmétriques».
Ça comprend votre pare-feu et votre VPN (qui font la jonction entre votre réseau et Internet), mais aussi d'éventuels serveurs que vous rendez accessibles à vos partenaires/fournisseurs (pour échanger des fichiers, communiquer des flux en direct, ...). Par exemple les banques disposent de machines qui font la jonction entre leur réseau et le réseau SWIFT (pour les échanges inter-banques), un opérateur mobile dispose d'une machine qui fait la jonction entre son réseau et le réseau IPX (pour les échanges inter-opérateurs), etc.
Mais encore plus simplement, cela comprend aussi les services Web que vous mettez à disposition de vos clients ou employés : site de e-commerce, extranet, etc.
Ces équipements, comme n'importe quels autres, contiennent des vulnérabilités et peuvent donc servir de point d'entrée. On pourrait penser que les éditeurs de pare-feu sont plus précautionneux car ils éditent un produit "de sécurité", qui est critique... Que neni, ce sont les plus mal chaussés.
Si vous vous rappelez de l'époque COVID, énormément d'entreprises ont du mettre en place un service de VPN en urgence. Généralement ça passait par le fait d'activer la fonction VPN sur leur pare-feu.
Et d'un coup pour les pirates c'est devenu super rentable de rechercher des vulnérabilités sur ces produits. Rendez-vous compte : ils trouvent UNE SEULE vulnérabilité sur un pare-feu Cisco et ils peuvent pénétrer chez les millions d'entreprises qui utilisent un VPN Cisco.
Et bé ça n'a pas manqué, il y a eu plein de vulnérabilités critiques découvertes chez les gros éditeurs : Cisco, Fortinet, PaloAlto, ... (et pas qu'une fois).
C'est clairement un angle mort pour beaucoup d'entreprises : elles s'imaginent que les produits de sécurité (comme les pare-feu) sont sécurisés (et franchement oui normalement ils devraient l'être si ces éditeurs faisaient correctement leur boulot), alors que ce sont des gruyères.
Or quand un pirate prend le contrôle du pare-feu, il se retrouve généralement avec un accès à tous les actifs du réseau et il peut assez rapidement obtenir un compte à privilège (en captant les mots de passe des utilisateurs légitimes qui se connectent en VPN par exemple). Donc ça peut rapidement tourner mal, c'est aussi dangereux que le phishing (mais d'une autre manière).
Mais ce n'est pas le seul. Il n'est pas si rare de rencontrer des cas de serveurs FTP servant à échanger avec des partenaires.
Souvent, aucune précaution n'a été prise au cas où ils seraient compromis, notamment en termes d'isolation réseau. Que ce soit vous qui l'hébergiez ou votre partenaire, il peut aussi bien servir à attaquer l'un ou l'autre (donc vous devez être responsable).
Le compte compromis
Vous y avez sûrement déjà pensé et pourtant il est probable que vous négligiez certains aspects.
Un pirate peut se connecter, à la place d'un utilisateur légitime, en de multiples points de votre SI :
- Au VPN (lui donnant accès à votre réseau d'entreprise, aux partages de fichiers, etc)
- Au Webmail (Office365, etc), ce qui peut lui permettre de lancer du phishing interne (pour obtenir des mots de passe, des documents, etc) sans que les destinataires puissent repérer une anomalie dans l'adresse d'expédition
- À l'extranet
- Aux applications en SaaS : ERP, CRM, dépôt de code, ...
- Aux consoles d'administration : AWS, Veeam, ...
- Etc.
Les conséquences peuvent être plus ou moins dramatiques : de la simple nuisance à la fermeture de la boite (car plus aucune données).
De plus, il n'y a pas que les cas où votre utilisateur a un mot de passe nul qui peuvent conduire à la compromission de comptes.
Chaque fois qu'un site Web est piraté (et ça arrive de plus en plus souvent), le hacker s'en va avec la base de données, qui contient notamment les mots de passe des utilisateurs. Donc même si un utilisateur a un mot de passe robuste, mais qu'il l'utilise sur plusieurs sites, vous pourriez vous faire compromettre votre CRM car LinkedIn s'est fait piraté (ce qui est est déjà arrivé).
Des fois, ce n'est même pas que votre utilisateur avait le même mot de passe sur plusieurs sites, mais c'est qu'il avait le même qu'un illustre inconnu (Thailande2018!). Or les pirates construisent des immenses listes de mots de passe volés. Le votre s'y trouve donc peut être si quelqu'un d'autre a le même. Il ne suffit pas d'avoir un mot de passe fort, il faut en avoir un que personne d'autre n'a.
Ce type d'attaque se nomme le credential stuffing.
Et n'ayez pas une confiance absolue dans l'authentification multi-facteurs. Il y a malheureusement de nombreux cas où les deux facteurs peuvent être trouvés au même endroit : sur un smartphone par exemple.
L'attaque point d'eau
"Watering hole attack" en anglais. Ce n'est pas un vecteur d'attaque si connu. Dans ce schema, l'attaquant ne cherche pas à s'introduire à l'intérieur de votre réseau, c'est vous qui allez à lui.
Pour cela, les pirates doivent donc créer des sites Web qui suscitent un attrait pour le visiteur : site de téléchargement de programmes craqués, site de streaming, site porno, ...
Si l'un de vos employés part dans les zones un peu sombres du Web pour trouver une version pirate de Photoshop (pour réaliser son super montage à intégrer au powerpoint de la fête de fin d'année), il se peut qu'il fasse rentrer le loup dans la bergerie. Le programme craqué aura probablement d'autres petites fonctions cachées.
Si c'est le site Web qui est directement piégé, il tentera de compromettre le navigateur du visiteur innocent (d'où l'importance de mettre à jour très régulièrement les Chromes, Firefox, Edge, ...). Si le pirate réussi, il a désormais un pied dans votre réseau, via le poste de la victime, et donc une opportunité de siphonner les données, de se répandre à d'autres machines, etc.
Parfois, ce n'est pas directement le site que l'on visite qui est piégé, mais les contenus qu'il charge. C'est notamment le cas de tous les sites peu regardants sur leurs annonceurs (sites pornos, sites de streaming, sites d'info buzz, ...). En effet, il est possible de cacher des malwares dans les publicités (malvertising).
Le cas existe aussi pour les applications mobiles.
Pourquoi croyez-vous qu'il y a autant d'applications "niveau à bulle", "lecteur de QR code", "règle graduée" ? C'est simple, ça met 2 secondes à développer et on est sûr d'avoir plein de téléchargements (car tout le monde se sert de ces trucs). Donc en y cachant un petit malware, on peut toucher facilement des milliers de cibles. La plupart des applications retirées des PlayStore et AppStore, au motif qu'elles contiennent des malwares, appartiennent à ces catégories.


