PCA/PRA
Respectivement : Plan de Continuité d'Activité et Plan de Reprise d'Activité. Ça désigne les moyens mis en place pour pallier à un incident du parc informatique.
Dans le domaine de la gestion des incidents informatiques, il y a 3 composantes majeures :
- Détection : identifier qu'il y a un incident le plus vite possible
- Réaction : juguler les effets de cet incident
- Récupération : rétablir le système d'information dans un état nominal
Un incident informatique ça peut être quelque chose d'accidentel (une panne chez le fournisseur d'accès Internet par exemple), ou d'intentionnel (un pirate qui a compromis une partie du SI et qui déploie un ransomware par exemple).
On appelle communément PCA, toutes les mesures techniques et organisationnelles de la partie réaction.
Quand un incident se produit et qu'on déclenche donc les mesures du PCA, on dit qu'on fonctionne en mode dégradé (par opposition au mode nominal).
Par exemple redonder du matériel (comme un cluster de pare-feux qui consiste à avoir deux pare-feux clones dont l'un peut tout de suite prendre le relai si l'autre faillit) est une mesure qui rentre dans le cadre du PCA. Ainsi, en cas de défaillance du matériel, on jugule les effets néfastes en ayant une seconde version qui prend le relai presque instantanément.
Dans cet exemple, le mode dégradé est indiscernable du mode nominal pour les utilisateurs (ça c'est de la bonne réaction comme on l'aime). Mais il y a des mesures qui se font bien plus sentir. Par exemple dans les hôpitaux, il existe un "mode papier" permettant de faire toute l'admission et le suivi des patients sans aucun ordinateur, en cas de panne informatique générale. Bon bé là, les employés vont sentir une grosse différence entre le mode dégradé et le mode nominal.
On appelle communément PRA, toutes les mesures techniques et organisationnelles de la partie récupération.
La récupération c'est l'étape où l'on repasse du mode dégradé au mode nominal.
Par exemple acheter son matériel en double (on parle de matériel de "spare"), pour être capable de remplacer/réparer rapidement un appareil en panne, est une mesure qui rentre dans le cadre du PRA.
Généralement, le gros du PRA c'est le système de sauvegarde. C'est ça qui vous permet de rétablir des fichiers en cas de perte (accidentelle ou malveillante).
Dans les mesures plus organisationnelles que techniques, on peut citer le fait d'appeler tous vos fournisseurs pour récupérer leurs vrais IBAN (si vous avez subi une attaque où le pirate les a tous changés).
Au sens strict, on devrait normalement parler de PCI (Plan de Continuité Informatique) et de PRI quand on parle des mesures informatiques du PCA et du PRA. Mais personne n'utilise vraiment ces termes.
Le but n'est pas de faire un cours exhaustif sur ses deux concepts (qui recouvrent beaucoup de choses), mais il y a des acronymes typiques qu'il est toujours bon de connaître.
Voici un schéma qui synthétise l'évolution d'un incident informatique :
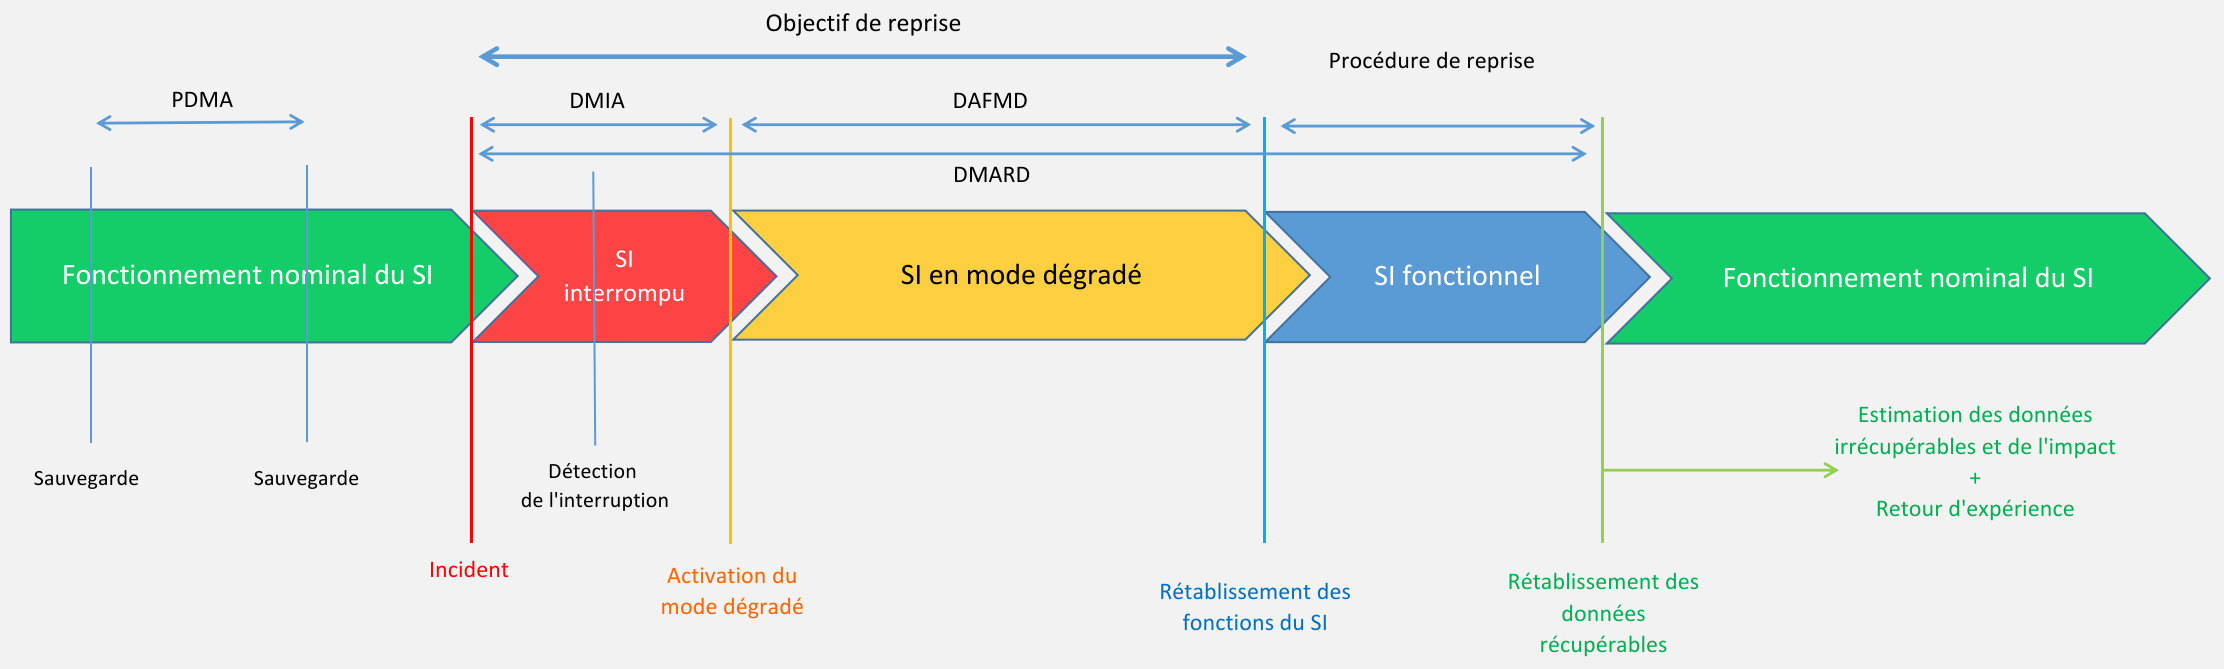
- La PDMA (Perde de Données Maximale Admissible) est une durée que vous avez définie selon vos besoins métiers. Elle définit ce que vous pouvez supporter de perdre comme données. Si par exemple vous ne pouvez pas supporter de perdre plus de deux jours de données, alors vous devez faire vos sauvegardes plus fréquemment que ça (toutes les 47 heures).
- La DMIA (Durée Maximale d'Interruption Admissible) est une durée que vous avez définie selon vos besoins métiers. Elle définit ce que vous pouvez supporter comme temps d'interruption de votre informatique. Elle influence donc directement le temps de déclenchement du PCA : si vous ne pouvez pas supporter plus d'une minute d'interruption (par exemple sur un serveur de trading), alors il vous faut un mode dégradé qui se lance pratiquement instantanément.
- La DAFMD (Durée Admissible de Fonctionnement en Mode Dégradé) est la durée maximale avant de déclencher la procédure de reprise (le PRA). En effet, pendant que vous êtes en mode dégradé, vous n'avez plus de filet de sécurité, vous ne pouvez donc pas supporter une défaillance supplémentaire (donc il ne faut pas y rester trop longtemps).
La DMARD (Durée Maximale Admissible de Rétablissement des Données) n'est pas un terme très standardisé. Mais elle permet de bien distinguer le moment où le système d'information est de nouveau "fonctionnel" et celui où il est dans son état "nominal".
Par exemple, si votre ERP a subi un énorme incident, vous passez en mode papier pour les factures (c'est le mode dégradé). Puis votre équipe informatique va réinstaller un nouvel ERP. Donc vous pouvez désormais saisir les nouvelles factures avec cet outil (l'outil est alors dans un état fonctionnel). Mais même si l'outil marche, il est "vide", il n'y a pas l'historique des anciennes factures. Pour cela, il faut attendre que l'équipe informatique les réimporte dans le nouvel ERP depuis les sauvegardes. Seulement à ce moment, l'outil sera de retour à son état nominal.